dilluns, 26 d’abril del 2010
PRÁCTICA 2
A continuación se va a realizar la práctica 2 de la asignatura de Redes de ordenadores. En esta práctica se desea profundizar en el protocolo de contro y error ICMP. También se analizarán las cabeceras de estos mensajes y estudiaremos la creación de subredes a partir de un direccionamiento IP

Práctica 2: Ejercicio 1-Sobre mensajes ICMP del “Ping”
Para empezar esta práctica vamos a didicar las dos siguientes entradas a la realización del primer ejercicio de la práctica dos. En esta estudiaremos el comando Ping. Para ello ejecutaremos las siguientes instrucciones:
Inicia el programa Monitor de Red en modo captura. A continuación ejecuta el comando:
C:\>ping –n 1 172.20.43.230 (…la opción –n especifica el número de peticiones “echo” que se lanzan al medio)

Una vez hecho esto, detener la captura en el Monitor de Red (filtrar únicamente tramas del alumno) y visualizar los paquetes capturados. En base a los paquetes capturados determinar:
Inicia el programa Monitor de Red en modo captura. A continuación ejecuta el comando:
C:\>ping –n 1 172.20.43.230 (…la opción –n especifica el número de peticiones “echo” que se lanzan al medio)

Una vez hecho esto, detener la captura en el Monitor de Red (filtrar únicamente tramas del alumno) y visualizar los paquetes capturados. En base a los paquetes capturados determinar:
Práctica 2: Ejercicio 1-A
1.a. ¿Cuántos y qué tipos de mensajes ICMP aparecen? (tipo y código)
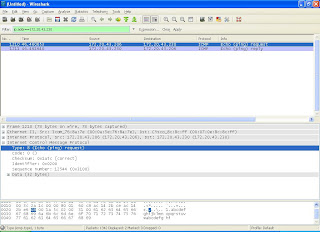
Echo (ping) request: type: 8 (Echo (ping) request) Code: 0
Echo (ping) reply: type: 8 (Echo (ping) reply) Code: 0

Echo (ping) request: type: 8 (Echo (ping) request) Code: 0
Echo (ping) reply: type: 8 (Echo (ping) reply) Code: 0
Práctica 2: Ejercicio 1-B
1.b. ¿Crees que las direcciones IP origen y MAC origen del mensaje ICMP “Reply” hacen referencia a la misma máquina o interfaz de red?

Si porque el router con IP 172.20.43.230 corresponde con el router cisco_8c_:8c:ff de dirección MAC 00:07:0e:8c:8c:ff

Si porque el router con IP 172.20.43.230 corresponde con el router cisco_8c_:8c:ff de dirección MAC 00:07:0e:8c:8c:ff
Práctica 2: Ejercicio 2-Sobre la fragmentación de datagramas IP
Para el desarrollo de del ejercicio dos de la segunda práctica, hemos ejecutado las siguientes instrucciones:
Empleando el programa Monitor de Red de la misma forma que en la situación anterior, ejecutar:
C:\>ping –n 1 –l 2000 172.20.43.230 (…la opción –l especifica la cantidad de datos a enviar)

A partir de las capturas obtenidas, contestaremos a las siguientes ejercicios:
Empleando el programa Monitor de Red de la misma forma que en la situación anterior, ejecutar:
C:\>ping –n 1 –l 2000 172.20.43.230 (…la opción –l especifica la cantidad de datos a enviar)

A partir de las capturas obtenidas, contestaremos a las siguientes ejercicios:
Práctica 2: Ejercicio 2-A
2.a. Filtra los paquetes en los que esté involucrada tu dirección IP. A continuación, describe el número total de fragmentos correspondientes al datagrama IP lanzado al medio, tanto en la petición de ping como en la respuesta. ¿Cómo están identificados en el Monitor de Red todos estos paquetes (ICMP, IP, HTTP, TCP…)? ¿Qué aparece en la columna ‘info” del Monitor de Red?

Se mandan 2 paquetes y se reciben otros 2 paquetes, los dos paquetes mandados van de mi máquina al router de encaminamiento exterior de la red, y los dos paquetes recibidos hacen el camino inverso.
Como el paquete enviado es demasiado grande, 2000 bytes, se debe truncar en dos paquetes, el primero será el que tenga el protocolo ICMP correspondiente al “ping” y el segundo paquete IP corresponde con el resto del paquete truncado. En la información del paquete ICMP es un “Echo (ping) request” y la información del paquete IP es “Fragmented IP Protocol (proto=ICMP 0x01, off=1480, ID=3170)”, este informa de que la información que tiene es el resto del paquete ICMP.
En cuanto al paquete recibido estamos en el mismo caso anterior, nos llega primero un paquete ICMP con información “Echo (ping) reply”, que es las primera parte del mensaje ICMP, mientras que el paquete IP contiene una información de “Fragmented IP Protocol (proto=ICMP 0x01, off=1480, ID=3170)”, que informa de que el paquete contiene el resto de la información del mensaje ICMP

Se mandan 2 paquetes y se reciben otros 2 paquetes, los dos paquetes mandados van de mi máquina al router de encaminamiento exterior de la red, y los dos paquetes recibidos hacen el camino inverso.
Como el paquete enviado es demasiado grande, 2000 bytes, se debe truncar en dos paquetes, el primero será el que tenga el protocolo ICMP correspondiente al “ping” y el segundo paquete IP corresponde con el resto del paquete truncado. En la información del paquete ICMP es un “Echo (ping) request” y la información del paquete IP es “Fragmented IP Protocol (proto=ICMP 0x01, off=1480, ID=3170)”, este informa de que la información que tiene es el resto del paquete ICMP.
En cuanto al paquete recibido estamos en el mismo caso anterior, nos llega primero un paquete ICMP con información “Echo (ping) reply”, que es las primera parte del mensaje ICMP, mientras que el paquete IP contiene una información de “Fragmented IP Protocol (proto=ICMP 0x01, off=1480, ID=3170)”, que informa de que el paquete contiene el resto de la información del mensaje ICMP
Práctica 2: Ejercicio 2-B
2.b. ¿En cuántos fragmentos se ha “dividido” el datagrama original?
En dos paquetes cada uno, el Echo request y el Echo reply. Como ambos paquetes originales tenían 2000 bytes cada uno se han truncado en dos paquetes, un paquete ICMP de 1514 y otro paquete IP de 562 bytes cada uno.
En dos paquetes cada uno, el Echo request y el Echo reply. Como ambos paquetes originales tenían 2000 bytes cada uno se han truncado en dos paquetes, un paquete ICMP de 1514 y otro paquete IP de 562 bytes cada uno.
Subscriure's a:
Missatges (Atom)
